cybersécurité

Code généré par l'IA : 10 failles de sécurité à vérifier avant de déployer
0 Commentaires | 18 Vues
03 Nov 2026 | Cybersécurité
L'IA écrit du code qui fonctionne, pas forcément du code sûr. Les 10 failles les plus fréquentes dans le code généré, et une méthode de revue pour les attraper avant la mise en production.
Injection de prompt : protéger votre application IA du risque n°1 de l'OWASP 2026
0 Commentaires | 49 Vues
03 Nov 2026 | Cybersécurité
Chatbots, assistants et agents IA partagent une même faiblesse : ils ne distinguent pas toujours les instructions des données. Comprendre l'injection de prompt et mettre en place les bonnes défenses.
Passkeys et double authentification sur Laravel : en finir avec les mots de passe vulnérables
0 Commentaires | 11 Vues
03 Nov 2026 | Cybersécurité
Le vol d'identifiants reste la première porte d'entrée des attaquants. Passkeys, 2FA et bonnes pratiques : comment sécuriser la connexion à votre application Laravel sans dégrader l'expérience utilisateur.
Sécuriser ses dépendances Composer et npm en 2026 : la checklist anti-supply chain
0 Commentaires | 25 Vues
03 Nov 2026 | Cybersécurité
Une seule dépendance compromise suffit à exposer toute une application. Dix mesures concrètes pour sécuriser vos dépendances Composer et npm, en local comme en CI.
Critique : faille du noyau Linux CVE-2026-98432 (9,8/10), les serveurs exposés à des attaques à distance
0 Commentaires | 51 Vues
30 Oct 2026 | Cybersécurité
Une faille use-after-free notée 9,8/10 dans le code TCP du noyau Linux peut être déclenchée à distance, sans authentification. Distributions concernées, noyaux corrigés, contournements et vérifications.
Collabora Online, Mautic, Plex : les failles critiques des outils auto-hébergés exposés sur le web
0 Commentaires | 61 Vues
28 Oct 2026 | Cybersécurité
Une app Nextcloud, un outil de marketing et un serveur multimédia : trois outils auto-hébergés, trois alertes. Versions corrigées, exploitation observée et marche à suivre.
WordPress : trois plugins critiques à auditer cette semaine (Qode Membership, Kirki, JetEngine)
0 Commentaires | 67 Vues
28 Oct 2026 | Cybersécurité
Qode Membership, Kirki, JetEngine : trois plugins WordPress populaires touchés par des failles. Ce qui est confirmé, ce qui reste à vérifier chez l'éditeur, et une checklist d'audit.
Failles PHP exploitées activement : CVE-2026-109618 et CVE-2026-109619 au catalogue CISA KEV
0 Commentaires | 68 Vues
28 Oct 2026 | Cybersécurité
Deux failles PHP critiques, exploitables à distance sans authentification, sont exploitées activement et listées au catalogue CISA KEV. Voici les versions corrigées, les contournements et les vérifications à faire.
CVE-2026-115560 : la nouvelle faille PHP du 23 octobre, êtes-vous concerné ?
0 Commentaires | 104 Vues
25 Oct 2026 | Cybersécurité
Le 23 octobre 2026, la PHP Foundation a publié un avis sur CVE-2026-115560, une faille d'exécution de code liée aux sessions. Voici les conditions à réunir, comment vérifier votre application en quelques minutes et le contournement à appliquer.
PHP2Shell, Node2Shell, HTTP2Shell : la faille ne concerne plus seulement PHP
0 Commentaires | 183 Vues
24 Oct 2026 | Cybersécurité
Après PHP2Shell, la faille Brotli surnommée Node2Shell puis HTTP2Shell montre que le risque ne se limite plus aux sites PHP : Node.js, Python, proxys et clients HTTP sont aussi touchés. Versions corrigées et plan d'action.
Catégories
Articles Populaires
-
Innovation et Résolution de Problèmes : Une Approche Pragmatique
1995 Vues
-
L’intelligence artificielle au service de l’automatisation : vers une nouvelle ère de productivité
1989 Vues
-
Laravel Wayfinder : Connectez votre backend Laravel à votre frontend TypeScript sans friction
1889 Vues
-
Laravel 12 : Quelles sont les Nouveautés ?
1821 Vues
-
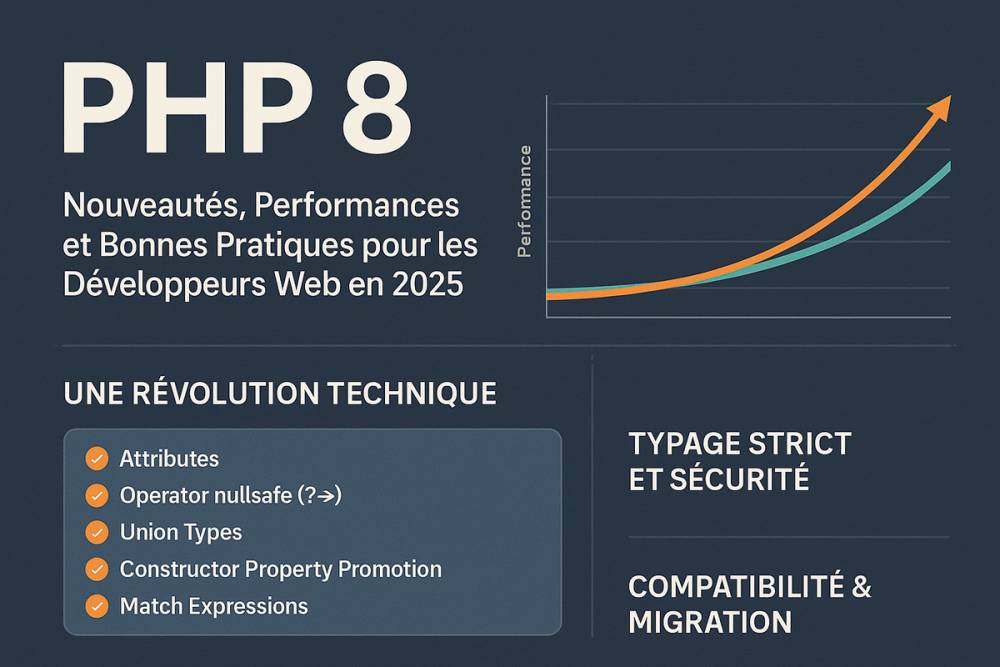
PHP 8 : Nouveautés, Performances et Bonnes Pratiques pour les Développeurs Web en 2025
1555 Vues